ભારતમાં મહત્વપૂર્ણ માળખાકીય સુવિધાઓની સાયબર સુરક્ષા
#GS-3 #સાયન્સ અને ટેકનોલોજી #સાયબર સુરક્ષા #માળખાકીય સુવિધાઓ #મહત્વપૂર્ણ માળખાકીય સુવિધાઓ #CERT-In #NCIIPC
મુખ્ય મુદ્દા
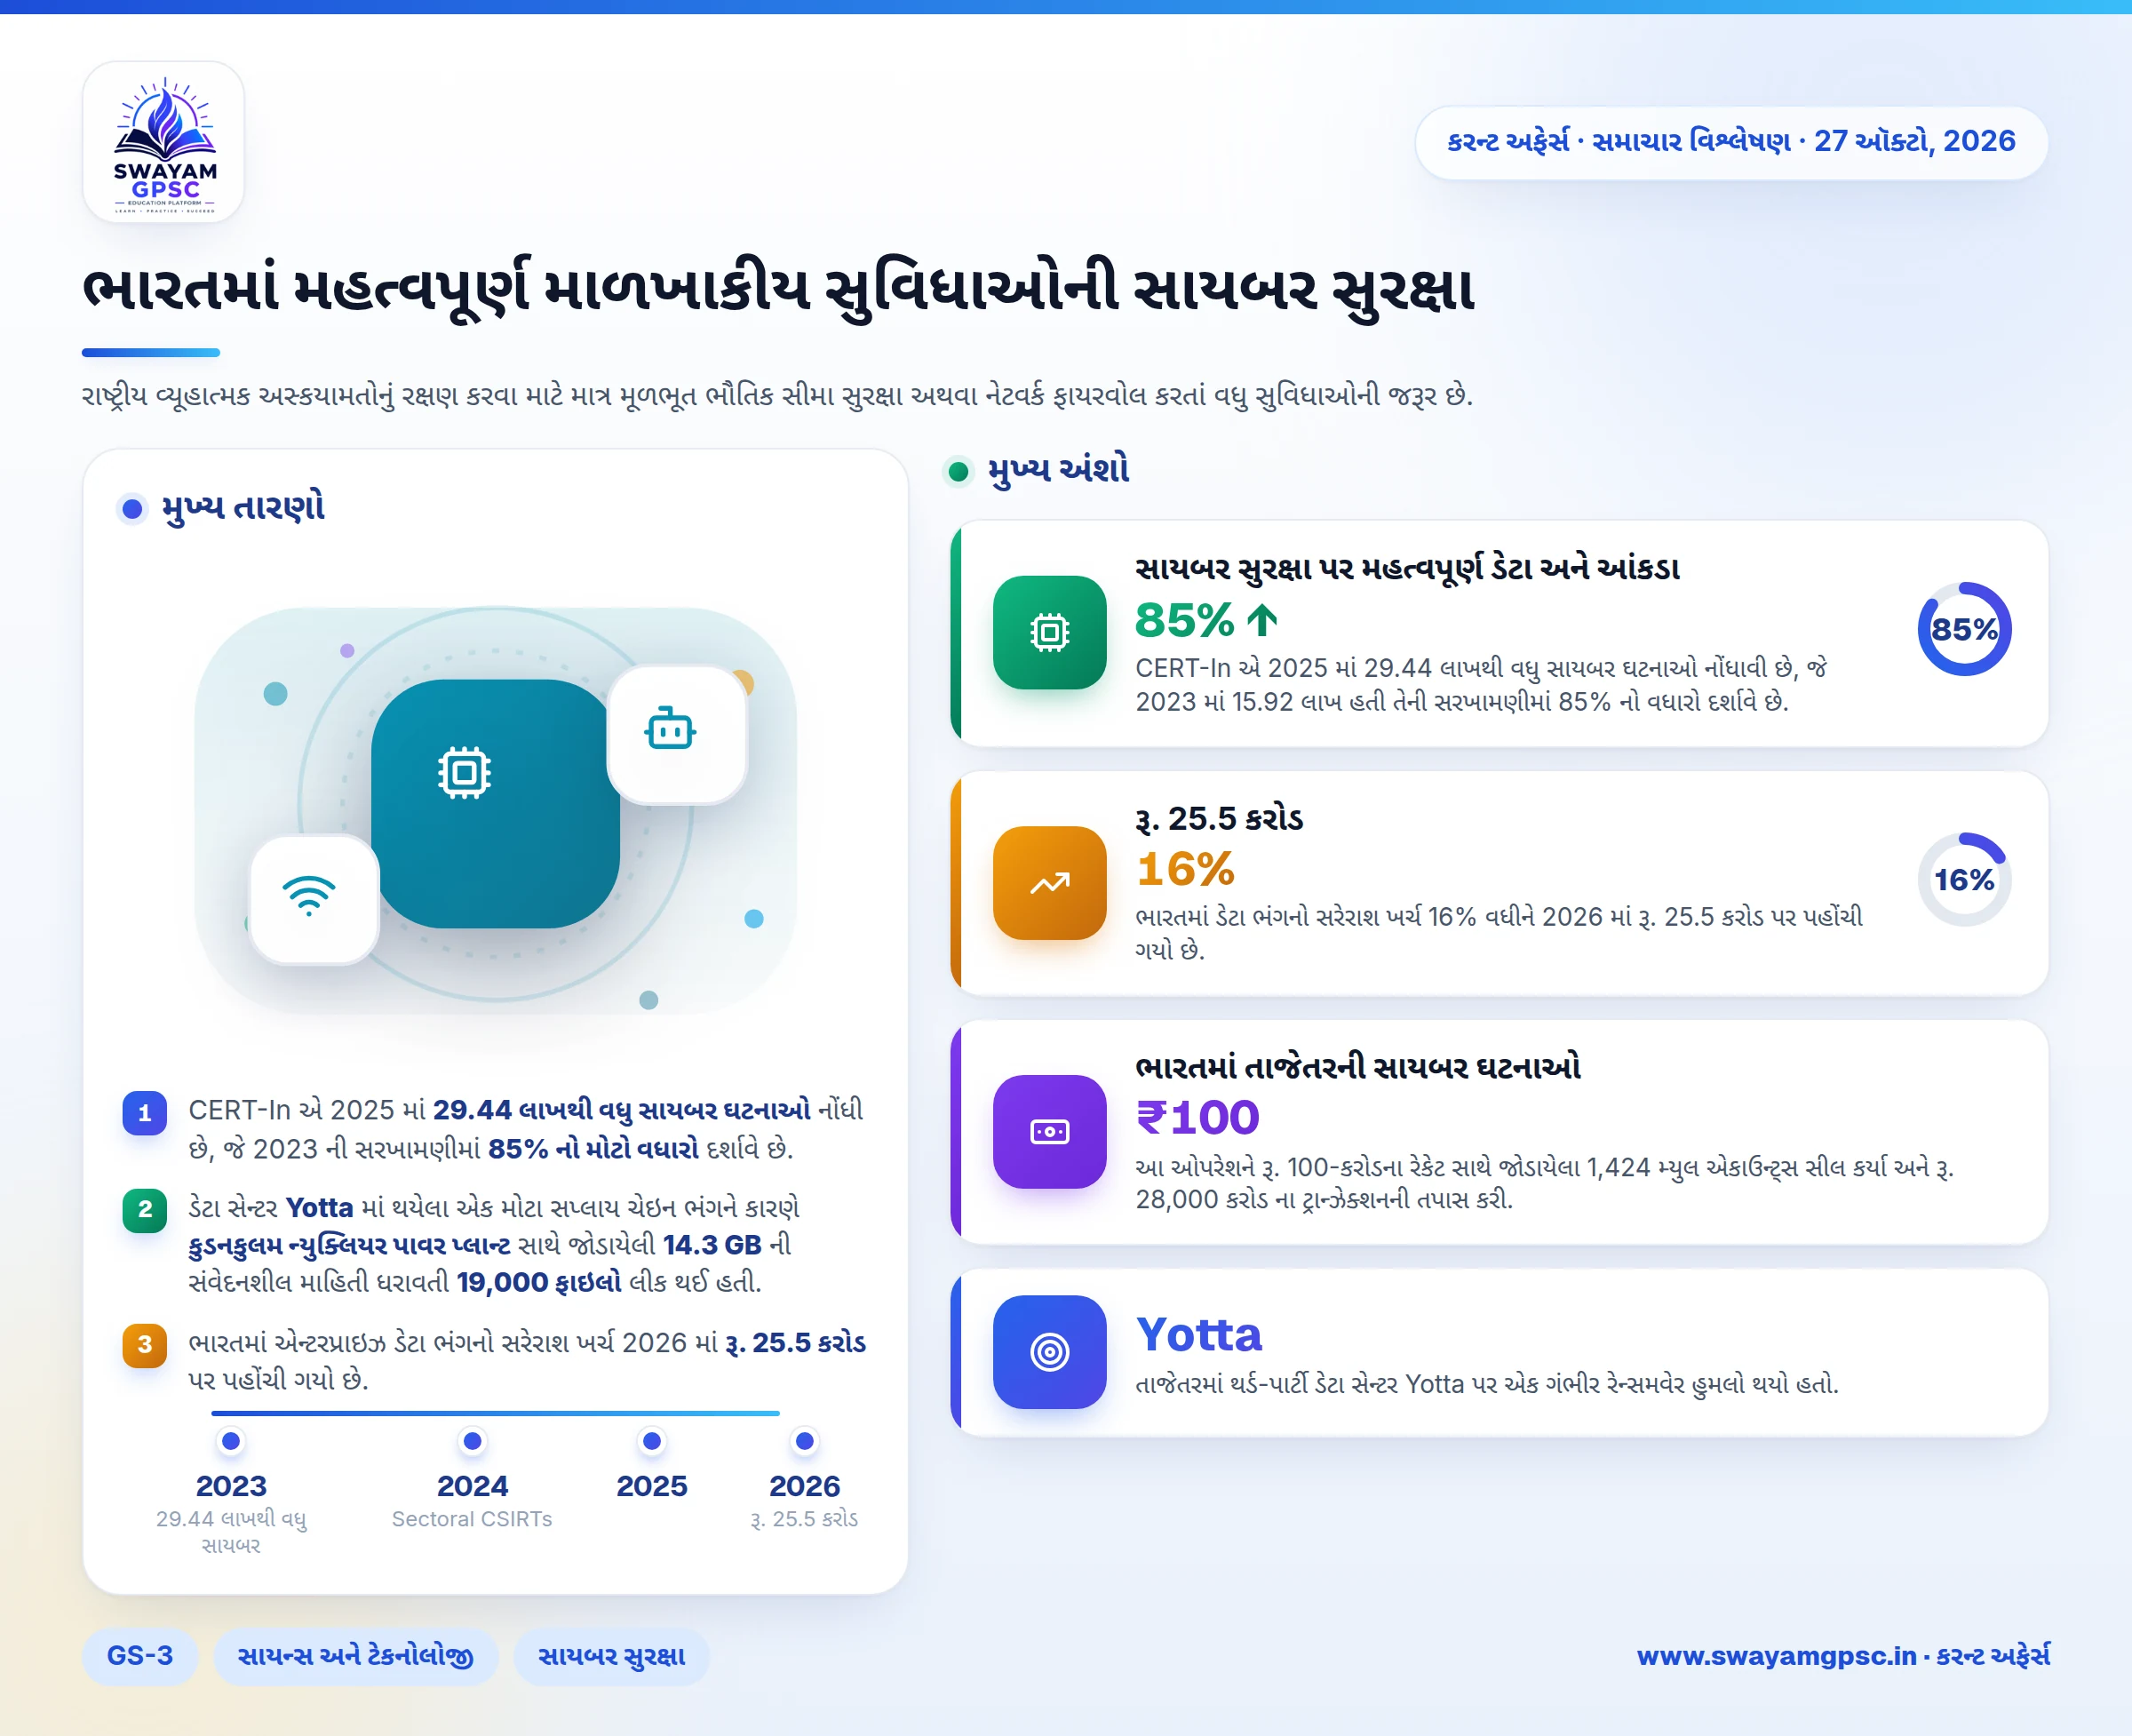
- CERT-In એ 2025 માં 29.44 લાખથી વધુ સાયબર ઘટનાઓ નોંધી છે, જે 2023 ની સરખામણીમાં 85% નો મોટો વધારો દર્શાવે છે.
- ડેટા સેન્ટર Yotta માં થયેલા એક મોટા સપ્લાય ચેઇન ભંગને કારણે કુડનકુલમ ન્યુક્લિયર પાવર પ્લાન્ટ સાથે જોડાયેલી 14.3 GB ની સંવેદનશીલ માહિતી ધરાવતી 19,000 ફાઇલો લીક થઈ હતી.
- ભારતમાં એન્ટરપ્રાઇઝ ડેટા ભંગનો સરેરાશ ખર્ચ 2026 માં રૂ. 25.5 કરોડ પર પહોંચી ગયો છે.
- મુખ્ય નિયમનકારી સંસ્થાઓમાં IT એક્ટ 2000 ની કલમ 70A હેઠળ NCIIPC અને કલમ 70B હેઠળ CERT-In નો સમાવેશ થાય છે.
- ડિજિટલ પર્સનલ ડેટા પ્રોટેક્શન (DPDP) એક્ટ 2023 સુરક્ષામાં મોટી ખામીઓ સર્જે છે કારણ કે તે વેન્ડરો પાસે રહેલા નોન-પર્સનલ ટેકનિકલ બ્લુપ્રિન્ટ્સ અને સ્કીમેટિક્સને બાદ કરે છે.
ચર્ચામાં શા માટે?
- તાજેતરમાં થર્ડ-પાર્ટી ડેટા સેન્ટર Yotta પર એક ગંભીર રેન્સમવેર હુમલો થયો હતો.
- આ ડેટા ભંગથી લગભગ 14.3 GB જેટલો સંવેદનશીલ ડેટા ધરાવતી 19,000 ફાઇલો સાર્વજનિક થઈ ગઈ હતી.
- ચોરાયેલી ફાઇલો સીધી રીતે કુડનકુલમ ન્યુક્લિયર પાવર પ્લાન્ટ સાથે જોડાયેલી હતી.
- આ ઘટનાએ ભારતની વ્યૂહાત્મક અસ્કયામતોને સેવા આપતી સપ્લાય ચેઇનમાં રહેલી મોટી સાયબર સુરક્ષા નબળાઈઓને ઉજાગર કરી છે.
મહત્વપૂર્ણ માળખાકીય સુવિધાઓની સાયબર સુરક્ષાને સમજવી
- રાષ્ટ્રીય વ્યૂહાત્મક અસ્કયામતોનું રક્ષણ કરવા માટે માત્ર મૂળભૂત ભૌતિક સીમા સુરક્ષા અથવા નેટવર્ક ફાયરવોલ કરતાં વધુ સુવિધાઓની જરૂર છે.
- માત્ર એર-ગેપ્ડ સિસ્ટમ્સ (આઇસોલેટેડ સિસ્ટમ્સ) પર નિર્ભર રહેવાથી હવે આધુનિક સાયબર જોખમોથી સંપૂર્ણ સુરક્ષા મળતી નથી.
- સરકારી એજન્સીઓ સંવેદનશીલ કામગીરી સંભાળવા માટે ખાનગી કોન્ટ્રાક્ટરો અને વ્યાપારી ક્લાઉડ પ્લેટફોર્મ પર વધુને વધુ નિર્ભર બની રહી છે.
- આ વિસ્તરતી થર્ડ-પાર્ટી ઇકોસિસ્ટમ વારંવાર મહત્વપૂર્ણ તકનીકી ડિઝાઇન, ઓપરેશનલ બ્લુપ્રિન્ટ્સ અને સંવેદનશીલ કરારોને સાયબર જોખમો સામે ખુલ્લા પાડે છે.
સાયબર સુરક્ષા પર મહત્વપૂર્ણ ડેટા અને આંકડા
- CERT-In એ 2025 માં 29.44 લાખથી વધુ સાયબર ઘટનાઓ નોંધાવી છે, જે 2023 માં 15.92 લાખ હતી તેની સરખામણીમાં 85% નો વધારો દર્શાવે છે.
- ભારતીય સાર્વજનિક સેવા સંગઠનો અને સરકારી સંસ્થાઓ દર અઠવાડિયે 4,900 થી વધુ સાયબર હુમલાઓનો સામનો કરે છે.
- ભારતમાં ડેટા ભંગનો સરેરાશ ખર્ચ 16% વધીને 2026 માં રૂ. 25.5 કરોડ પર પહોંચી ગયો છે.
- જટિલ IT વાતાવરણ અને લાંબો ઓપરેશનલ રિકવરી સમય મુખ્યત્વે ડેટા ભંગના આ ખર્ચમાં વધારો કરે છે.
- કુડનકુલમ વેન્ડર લીક માં 2016 થી 2025 સુધીનો ડેટા લીક થયો હતો, જેમાં એન્જિનિયરિંગ ડ્રોઇંગ્સ અને નિરીક્ષણ અહેવાલોનો સમાવેશ થાય છે.
ભારતમાં તાજેતરની સાયબર ઘટનાઓ
- આઠ ઇન્ટરમીડિએટ CA સર્ટિફિકેટ્સમાં નબળી ક્રિપ્ટોગ્રાફિક કીના કારણે eMudhra માટે ઇમરજન્સી બ્રાઉઝર રિવોકેશન થયું.
- આ ટેકનિકલ ક્રિપ્ટોગ્રાફિક નિષ્ફળતાએ eMudhra ને વૈશ્વિક SSL/TLS સર્ટિફિકેટ રજિસ્ટ્રીમાંથી પાછા હટવાની ફરજ પાડી.
- ડાર્ક વેબ પર 3.75-લાખ-રેકોર્ડ ડેટાસેટ માં સ્ટેટ બેંક ઓફ ઇન્ડિયા (SBI) ના 3,897 વેરિફાઇડ ગ્રાહક રેકોર્ડ્સ લીક થયા હતા.
- કાયદા અમલીકરણ એજન્સીઓએ અસંખ્ય રાજ્યોમાં એક વિશાળ સાયબર ફ્રોડ અને હવાલા નેટવર્કને નષ્ટ કરવા માટે ઓપરેશન ટ્રાઇડેન્ટ (Operation Trident) શરૂ કર્યું.
- આ ઓપરેશને રૂ. 100-કરોડના રેકેટ સાથે જોડાયેલા 1,424 મ્યુલ એકાઉન્ટ્સ સીલ કર્યા અને રૂ. 28,000 કરોડ ના ટ્રાન્ઝેક્શનની તપાસ કરી.
- Yotta ડેટા ભંગ માં વેન્ડરની 14.3 GB ફાઇલો સમાધાન પામી હતી, જે સાબિત કરે છે કે કોન્ટ્રાક્ટર નેટવર્ક પ્રાથમિક નબળાઈ બની રહ્યા છે.
ભારતમાં સાયબર સુરક્ષા માટે હાલનું માળખું
- National Critical Information Infrastructure Protection Centre (NCIIPC) એ IT એક્ટ 2000 ની કલમ 70A હેઠળ મુખ્ય એજન્સી તરીકે કામ કરે છે.
- તે મહત્વપૂર્ણ માહિતી માળખાનું રક્ષણ કરે છે જેનું નુકસાન રાષ્ટ્રીય સુરક્ષા, જાહેર આરોગ્ય અથવા આર્થિક સ્થિરતાને હાની પહોંચાડી શકે છે.
- NCIIPC રાષ્ટ્રીય સુરક્ષા માર્ગદર્શિકા નક્કી કરે છે અને પરમાણુ ઊર્જા, ઊર્જા અને સંરક્ષણ જેવા મહત્વપૂર્ણ ક્ષેત્રોમાં નિયમિત નબળાઈ મૂલ્યાંકન કરે છે.
- Indian Computer Emergency Response Team (CERT-In) એ IT એક્ટ 2000 ની કલમ 70B હેઠળ પ્રાથમિક ઇન્સિડન્ટ રિસ્પોન્સ એજન્સી તરીકે કાર્ય કરે છે.
- CERT-In એ 2022 સાયબર સિક્યુરિટી નિર્દેશો જારી કર્યા છે, જે છ કલાકમાં ભંગની જાણ કરવી અને સિસ્ટમ લોગ જાળવી રાખવા કાનૂની રીતે ફરજિયાત બનાવે છે.
- ખાસ Sectoral CSIRTs ચોક્કસ ઉદ્યોગના જોખમોનું સંચાલન કરે છે, જેમાં CSIRT-Power 2024 માં શરૂ થયું અને CSIRT-Fin 2022 થી કાર્યરત છે.
- સાયબર યુદ્ધ અથવા સાયબર-આતંકવાદના હુમલા દરમિયાન જાહેર ઉપયોગિતાઓને કાર્યરત રાખવા માટે સરકારે Cyber Crisis Management Plan (CCMP) ની સ્થાપના કરી છે.
પડકારો અને ઉભરતા જોખમો
- હુમલાખોરો સુરક્ષિત મુખ્ય નેટવર્ક્સને બદલે નબળા થર્ડ-પાર્ટી કોન્ટ્રાક્ટરો, સપ્લાયર્સ અને કમર્શિયલ ક્લાઉડ હોસ્ટ્સને લક્ષ્ય બનાવે છે.
- હેકર્સે રિલિાયન્સ ઇન્ફ્રાસ્ટ્રક્ચર દ્વારા સ્ટોર કરાયેલા કુડનકુલમ એન્જિનિયરિંગ પ્લાન્સ મેળવવા માટે હોસ્ટિંગ પ્રદાતા Yotta નો ઉપયોગ કર્યો હતો.
- એડવાન્સ્ડ પર્સિસ્ટન્ટ થ્રેટ (APT) જૂથો શોધાયા વિના લાંબા ગાળાની જાસૂસી કરવા માટે વહીવટી નેટવર્ક્સમાં સાયલન્ટ માલવેર ગોઠવે છે.
- ઉત્તર કોરિયાના Lazarus Group સાથે જોડાયેલ Dtrack માલવેર, 2019 માં કુડનકુલમ ના વહીવટી નેટવર્કમાંથી મળી આવ્યો હતો.
- રેન્સમવેર સિન્ડિકેટ્સ સ્થાનિક બેકઅપને એન્ક્રિપ્ટ કરતા પહેલા માલિકીની ફાઇલો કાઢી લે છે, અને જો પીડિત ક્રિપ્ટોકરન્સી મની ન આપે તો તેને સાર્વજનિક કરવાની ધમકી આપે છે.
- ડિજિટલ પર્સનલ ડેટા પ્રોટેક્શન (DPDP) એક્ટ 2023 વ્યક્તિગત ડેટાને આવરી લે છે પરંતુ શેર કરેલા નોન-પર્સનલ એન્જિનિયરિંગ બ્લુપ્રિન્ટ્સનું રક્ષણ કરવામાં નિષ્ફળ જાય છે.
- કમર્શિયલ કોન્ટ્રાક્ટ હાલમાં શેર કરેલી ટેકનિકલ ફાઇલો માટે સુરક્ષાના એકમાત્ર સાધન તરીકે સેવા આપે છે, જે નોન-પર્સનલ ડેટા સુરક્ષામાં મોટા કાનૂની વિસંગતતાઓ છોડી દે છે.
આગળનો રાહ
- ભારતે Security Follows the Data કાનૂની નિયમ સ્થાપિત કરવો જોઈએ જે સંવેદનશીલ ડેટાના સમગ્ર આયુષ્ય દરમિયાન ફરજિયાત સુરક્ષા ધોરણો લાગુ કરે છે.
- સંવેદનશીલ ફાઇલો પર પ્રક્રિયા કરતા તમામ ખાનગી વેન્ડરો, સબકોન્ટ્રાક્ટરો અને ક્લાઉડ હોસ્ટ્સે ફરજિયાત NCIIPC સુરક્ષા ધોરણો પૂર્ણ કરવા આવશ્યક છે.
- સંસ્થાઓએ કડક Zero-Trust Architecture અપનાવવું જોઈએ જે પ્રત્યેક યુઝર, ઉપકરણ અને નેટવર્ક કનેક્શનની સતત ચકાસણી કરે છે.
- એજન્સીઓએ ડેટા મિનિમાઇઝેશન નીતિઓ લાગુ કરવી જોઈએ જેથી કોન્ટ્રાક્ટરોને માત્ર આવશ્યક તકનીકી ફાઇલો જ મળે અને કોન્ટ્રાક્ટ પૂર્ણ થયા પછી તેને તરત જ કાઢી નાખે.
- સત્તાવાળાઓએ મૂળભૂત સેલ્ફ-કોમ્પ્લાયન્સ પેપરવર્કને બદલે વેન્ડર નેટવર્ક્સમાં આક્રમક, સ્વતંત્ર Red-Team પેનિટ્રેશન ટેસ્ટ્સ રજૂ કરવા જોઈએ.
- ભારતને સપ્લાય ચેઇન જોખમોને એકસાથે સંભાળવા માટે CERT-In, NCIIPC અને ક્ષેત્રીય નિયમનકારોને જોડતા એકીકૃત રાષ્ટ્રીય સુરક્ષા માળખાની જરૂર છે.
નિષ્કર્ષ
- કુડનકુલમ ની ઘટના સાબિત કરે છે કે મહત્વપૂર્ણ રાષ્ટ્રીય માળખામાં માત્ર ભૌતિક સુવિધાઓ જ નહીં, પરંતુ તમામ જોડાયેલા બાહ્ય સપ્લાયર્સ અને ક્લાઉડ હોસ્ટ્સનો પણ સમાવેશ થાય છે.
- માત્ર આંતરિક ફાયરવોલ પર નિર્ભર રહેવાથી વ્યૂહાત્મક સિસ્ટમ્સ જોખમમાં મુકાય છે જો થર્ડ-પાર્ટી કોન્ટ્રાક્ટરો નબળી સાયબર સુરક્ષા પદ્ધતિઓ ધરાવતા હોય.
- લાંબા ગાળાની સાયબર સ્થિતિસ્થાપકતાના નિર્માણ માટે ડેટા-કેન્દ્રીત સુરક્ષા તરફ આગળ વધવું અને તમામ કોન્ટ્રાક્ટર નેટવર્ક્સમાં કડક ઝીરો-ટ્રસ્ટ પદ્ધતિઓ લાગુ કરવી આવશ્યક છે.