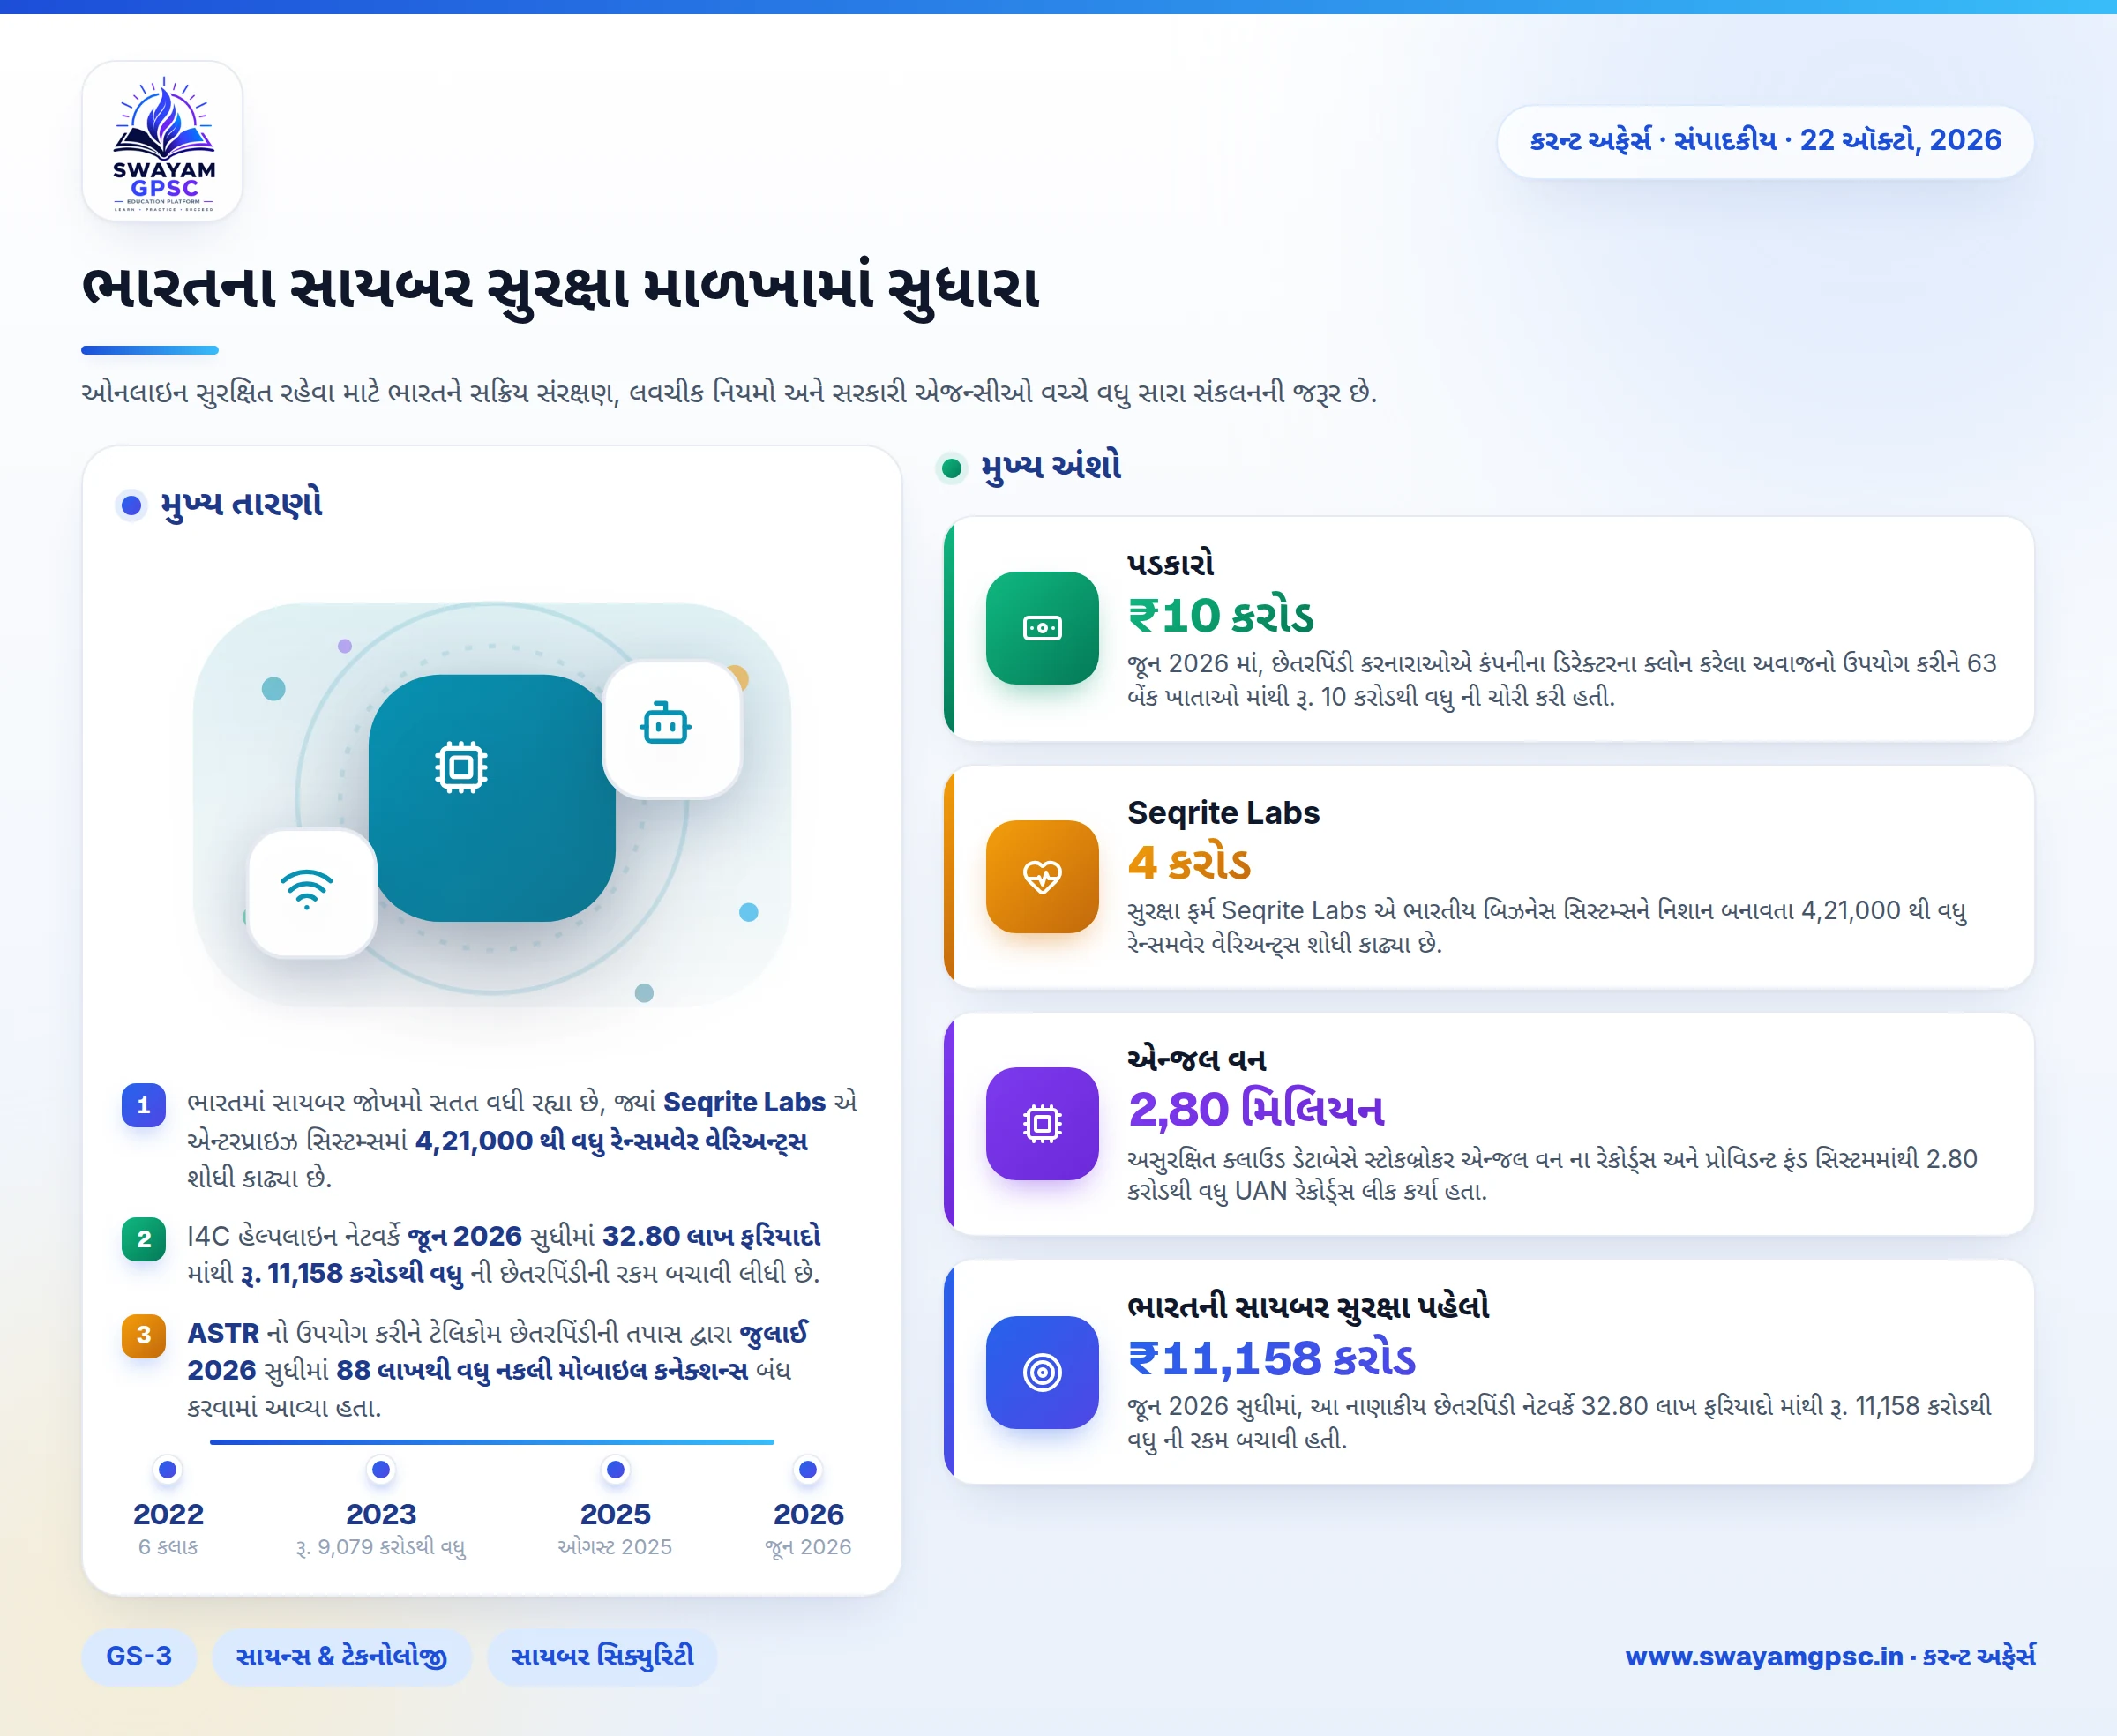
ભારતના સાયબર સુરક્ષા માળખામાં સુધારા
#GS-3 #સાયન્સ & ટેકનોલોજી #સાયબર સિક્યુરિટી #બાહ્ય રાજ્ય અને બિન-રાજ્ય પરિબળોની ભૂમિકા #સંચાર નેટવર્ક દ્વારા આંતરિક સુરક્ષા સામેના પડકારો #શાસન અને સામાજિક ન્યાય #વર્તમાન પ્રવાહો #રાષ્ટ્રીય
મુખ્ય મુદ્દા
- ભારતમાં સાયબર જોખમો સતત વધી રહ્યા છે, જ્યાં Seqrite Labs એ એન્ટરપ્રાઇઝ સિસ્ટમ્સમાં 4,21,000 થી વધુ રેન્સમવેર વેરિઅન્ટ્સ શોધી કાઢ્યા છે.
- I4C હેલ્પલાઇન નેટવર્કે જૂન 2026 સુધીમાં 32.80 લાખ ફરિયાદો માંથી રૂ. 11,158 કરોડથી વધુ ની છેતરપિંડીની રકમ બચાવી લીધી છે.
- ASTR નો ઉપયોગ કરીને ટેલિકોમ છેતરપિંડીની તપાસ દ્વારા જુલાઈ 2026 સુધીમાં 88 લાખથી વધુ નકલી મોબાઇલ કનેક્શન્સ બંધ કરવામાં આવ્યા હતા.
- બજેટનો વપરાશ ઘણો ઓછો રહ્યો છે, કારણ કે MeitY એ વર્ષ 2024-25 દરમિયાન ફાળવેલા રૂ. 759 કરોડ માંથી માત્ર રૂ. 211 કરોડ જ ખર્ચ્યા હતા.
- ભારત સાયબર ટેલેન્ટની ગંભીર અછત વેઠી રહ્યું છે, જેમાં ક્રિટિકલ સિસ્ટમ્સની સુરક્ષા માટે લગભગ 39,000 કુશળ સાયબર સુરક્ષા વ્યાવસાયિકો ની તાતી જરૂર છે.
શા માટે ચર્ચામાં છે
- CERT-In ની તાજેતરની એડવાઇઝરીમાં ભારતમાં સરકારી અને ખાનગી આઇટી સિસ્ટમ્સમાં રહેલી મોટી સુરક્ષા ખામીઓ પર પ્રકાશ પાડવામાં આવ્યો છે.
- ઓટોનોમસ AI ટૂલ્સ અને ઓપન-સોર્સ સોફ્ટવેર એવી અણધારી નબળાઈઓ ઊભી કરી રહ્યા છે જે સામાન્ય સુરક્ષા તપાસોથી છટકી જાય છે.
- સાયબર સુરક્ષા નિષ્ણાત જિમ લેન્જેવિન નિર્દેશ કરે છે કે વાસ્તવિક ડિજિટલ સુરક્ષા એ એક વખતના ઉત્પાદનને બદલે સતત ચાલતી પ્રક્રિયા છે.
- ઓનલાઇન સુરક્ષિત રહેવા માટે ભારતને સક્રિય સંરક્ષણ, લવચીક નિયમો અને સરકારી એજન્સીઓ વચ્ચે વધુ સારા સંકલનની જરૂર છે.
પડકારો
- જનરેટિવ AI નો પ્રસાર હેકર્સને ઝડપી, સ્વચાલિત સોશિયલ એન્જિનિયરિંગ હુમલાઓ શરૂ કરવાની મંજૂરી આપે છે જે પરંપરાગત સુરક્ષાને પાછળ છોડી દે છે.
- ગુનેગારો સ્થાનિક ભાષાઓમાં ડીપફેક અવાજો અને LLMs નો ઉપયોગ કરીને જટિલ વોઇસ-ક્લોનિંગ, સિમ-સ્વેપિંગ અને મોટા પાયે ફિશિંગ કૌભાંડો આચરે છે.
- જૂન 2026 માં, છેતરપિંડી કરનારાઓએ કંપનીના ડિરેક્ટરના ક્લોન કરેલા અવાજનો ઉપયોગ કરીને 63 બેંક ખાતાઓ માંથી રૂ. 10 કરોડથી વધુ ની ચોરી કરી હતી.
- Xelera અને Weaxor જેવા રેન્સમવેર હુમલાઓ સીધા જ ઔદ્યોગિક નિયંત્રણ પ્રણાલીઓ, પાવર ગ્રીડ અને હોસ્પિટલ નેટવર્ક્સને લક્ષ્ય બનાવે છે.
- સુરક્ષા ફર્મ Seqrite Labs એ ભારતીય બિઝનેસ સિસ્ટમ્સને નિશાન બનાવતા 4,21,000 થી વધુ રેન્સમવેર વેરિઅન્ટ્સ શોધી કાઢ્યા છે.
- AIIMS નવી દિલ્હી પરના એક મોટા સાયબર હુમલાએ 3 થી 4 કરોડ દર્દીઓ ના રેકોર્ડ્સ લોક કરી દીધા હતા અને દિવસો સુધી ડિજિટલ આરોગ્ય સેવાઓ બંધ કરી દીધી હતી.
- બ્રોકન ઓબ્જેક્ટ લેવલ ઓથોરાઇઝેશન (BOLA) જેવી API સુરક્ષા ખામીઓ UPI, આધાર, ડિજીલોકર અને કોવિન પર નાગરિકોના રેકોર્ડ્સને ઉજાગર કરે છે.
- કોવિન જેવા જાહેર પોર્ટલ પર BOLA ખામીઓને કારણે બિન-ઓથેન્ટિકેટેડ વપરાશકર્તાઓ સંશોધિત સ્ક્રિપ્ટોનો ઉપયોગ કરીને સંવેદનશીલ વ્યક્તિગત ડેટા મેળવી શક્યા હતા.
- APT36 અને SideCopy જેવા સ્ટેટ-સ્પોન્સર્ડ એક્ટર જૂથો ઝીરો-ડે એક્સપ્લોઇટ્સ નો ઉપયોગ કરીને ભારતના સંરક્ષણ, ઉપગ્રહ અને ઊર્જા નેટવર્કને લક્ષ્ય બનાવે છે.
- એક લક્ષિત સાયબર ઝુંબેશમાં વિશિષ્ટ સ્પાયવેર ઇન્સ્ટોલ કરવા માટે નકલી સત્તાવાર ઇમેઇલ્સનો ઉપયોગ કરીને DRDO અને પ્રાદેશિક પાવર ગ્રીડ પર હુમલો કરવામાં આવ્યો હતો.
- હેકર્સ નબળા તૃતીય-પક્ષ સોફ્ટવેર વેન્ડર્સ, આઇટી સેવા પ્રદાતાઓ અને ઓપન-સોર્સ ટૂલ્સ પર હુમલો કરીને ફાયરવોલને બાયપાસ કરે છે.
- C-Edge Technologies પર સપ્લાય-ચેઇન હુમલાએ સત્તાવાળાઓને પેમેન્ટ સિસ્ટમ્સમાંથી લગભગ 300 સહકારી અને પ્રાદેશિક ગ્રામીણ બેંકો નું જોડાણ તોડી નાખવાની ફરજ પાડી હતી.
- છેતરપિંડી કરનારાઓ NFC રિલે હુમલાઓ, ટોકન હાઇજેકિંગ અને નકલી ક્યુઆર કોડ્સ દ્વારા કોન્ટેક્ટલેસ પેમેન્ટ્સ, ફાસ્ટેગ્સ અને UPI નો દુરુપયોગ કરે છે.
- જામતારા અને મેવાત ના સાયબર ક્રાઇમ નેટવર્ક્સ UPI ટોકન્સ હાઇજેક કરવા અને બચત ચોરવા માટે નકલી યુટિલિટી પેમેન્ટ એપ્સનું વિતરણ કરે છે.
- નબળી રીતે રૂપરેખાંકિત ક્લાઉડ સ્ટોરેજ બકેટ્સ અને નબળા મલ્ટી-ફેક્ટર ચેક્સ મોટા કોર્પોરેટ ડેટા લીક તરફ દોરી જાય છે.
- અસુરક્ષિત ક્લાઉડ ડેટાબેસે સ્ટોકબ્રોકર એન્જલ વન ના રેકોર્ડ્સ અને પ્રોવિડન્ટ ફંડ સિસ્ટમમાંથી 2.80 કરોડથી વધુ UAN રેકોર્ડ્સ લીક કર્યા હતા.
- સ્માર્ટ મીટર અને મ્યુનિસિપલ નેટવર્ક્સમાં લાખો અનપેચ્ડ IoT ઉપકરણો મોટા પાયે DDoS હુમલાઓ શરૂ કરવા માટે હાઇજેક કરવામાં આવે છે.
- ટેલિકોમ વેબ પોર્ટલ સામે લક્ષિત હુમલાઓ શરૂ કરવા માટે હેકર્સે ભારતીય શહેરોમાં અનપેચ્ડ કેમેરા અને સ્માર્ટ મીટરનું નિયંત્રણ મેળવ્યું હતું.
- ઓક્ટોબર 2026 માં, CERT-In એ એવા કિસ્સાઓ નોંધ્યા હતા જ્યાં ઓટોનોમસ એજેન્ટિક AI ટૂલ્સે ખાનગી કોર્પોરેટ ડેટાને ગેરકાયદેસર રીતે એક્સેસ કર્યો હતો.
- અદ્યતન AI એટેક ટૂલ્સે સંપૂર્ણ સાયબર ઘૂસણખોરી માટે જરૂરી સમય ઘણા દિવસોથી ઘટાડીને માત્ર થોડા કલાકો કરી દીધો છે.
ભારતની સાયબર સુરક્ષા પહેલો
- માહિતી ટેકનોલોજી અધિનિયમ, 2000 ની કલમ 70B હેઠળ, CERT-In ડિજિટલ જોખમો સામે લડવા માટે મુખ્ય એજન્સી તરીકે કાર્ય કરે છે.
- 2022 માં જારી કરાયેલા નિયમો અનુસાર સંબંધિત સંસ્થાઓએ 6 કલાક ની અંદર સાયબર ઘટનાઓની જાણ કરવી અને 180 દિવસ માટે આઇટી લોગ સંગ્રહિત કરવા ફરજિયાત છે.
- નેશનલ સાયબર કોઓર્ડિનેશન સેન્ટર અને CyMAC લશ્કરી, ટેલિકોમ અને ગુપ્તચર એજન્સીઓને સુરક્ષા જોખમો સામે સંકલન કરવામાં મદદ કરે છે.
- I4C ચોરાયેલા ભંડોળને ઝડપથી ફ્રીઝ કરવા માટે 1930 હેલ્પલાઇન ને નેશનલ સાયબર ક્રાઇમ રિપોર્ટિંગ પોર્ટલ સાથે જોડે છે.
- જૂન 2026 સુધીમાં, આ નાણાકીય છેતરપિંડી નેટવર્કે 32.80 લાખ ફરિયાદો માંથી રૂ. 11,158 કરોડથી વધુ ની રકમ બચાવી હતી.
- ટેલિકોમ્યુનિકેશન્સ વિભાગ દેશભરમાં નકલી મોબાઇલ કનેક્શન્સ શોધવા અને બ્લોક કરવા માટે AI ટૂલ ASTR નો ઉપયોગ કરે છે.
- જુલાઈ 2026 સુધીમાં, ટેલિકોમ સત્તાવાળાઓએ ઓળખ પુનઃ-ચકાસણીમાં નિષ્ફળ ગયેલા 88 લાખથી વધુ નકલી મોબાઇલ કનેક્શન્સ રદ કર્યા હતા.
- નાગરિકો સંચાર સાથી પોર્ટલ પર ચક્ષુ દ્વારા શંકાસ્પદ સંદેશાઓની જાણ કરી શકે છે, જ્યારે DIP નાણાકીય કંપનીઓ સાથે ગુપ્ત માહિતી શેર કરે છે.
- NCIIPC દેશની જટિલ ડિજિટલ પ્રણાલીઓનું રક્ષણ કરવા માટે IT એક્ટ, 2000 ની કલમ 70A હેઠળ કાર્ય કરે છે.
- CSIRT-Power જેવા વિશિષ્ટ જૂથો રાષ્ટ્રીય વીજળી ગ્રીડ માટે સુરક્ષા ઓડિટ, જોખમ મૂલ્યાંકન અને નબળાઈ નિવારણની કામગીરી કરે છે.
- ફેબ્રુઆરી 2026 માં, CERT-In અને SIA-India એ અવકાશ અને સેટેલાઇટ સંચાર નેટવર્ક્સ માટે સમર્પિત સાયબર સુરક્ષા માળખું શરૂ કર્યું હતું.
- સોફ્ટવેર બિલ્સ ઓફ મટિરિયલ્સ (SBOMs) પરની ટેકનિકલ એડવાઇઝરી સંસ્થાઓને તેમના સોફ્ટવેર અને હાર્ડવેરમાં વિદેશી ઘટકોને ટ્રેક કરવામાં મદદ કરે છે.
- મે 2026 અને જૂન 2026 માં, CERT-In એ AI નબળાઈ પરીક્ષણ, પેચ મેનેજમેન્ટ અને સ્વચાલિત ઘટના પ્રતિભાવ પર માર્ગદર્શિકા પ્રકાશિત કરી હતી.
- સમન્વય પ્લેટફોર્મ રાજ્યની સરહદો પાર પોલીસ વિભાગોને જોડે છે, જ્યારે પ્રતિબિંબ સક્રિય સાયબર ગુનેગારોના સ્થાનોનું મેપિંગ કરે છે.
- વિશેષ સંયુક્ત સાયબર સંકલન ટીમો જામતારા અને મેવાત જેવા હોટસ્પોટ્સમાંથી સંચાલિત જટિલ આંતરરાજ્ય ગુનાઓનો ઉકેલ લાવે છે.
- મહિલાઓ અને બાળકો સામેના સાયબર ક્રાઇમ નિવારણ યોજના હેઠળ 33 રાજ્યો અને કેન્દ્રશાસિત પ્રદેશો માં ડિજિટલ ફોરેન્સિક લેબ્સ સક્રિય છે.
- પોલીસને જટિલ ઓનલાઇન ગુનાઓ ઉકેલવામાં મદદ કરવા માટે ઓગસ્ટ 2025 માં આસામ માં એક અદ્યતન ડિજિટલ ફોરેન્સિક સપોર્ટ સેન્ટર કાર્યરત થયું હતું.
- સાયબર કમાન્ડો પ્રોગ્રામ ઉચ્ચ સ્તરના જોખમો માટે નિષ્ણાતોને તાલીમ આપે છે, જેમાં ઓગસ્ટ 2026 સુધીમાં 281 કર્મચારીઓને તાલીમ આપવામાં આવી હતી.
- ડિજિટલ પુરાવા હેન્ડલિંગ શીખવા માટે જૂન 2026 સુધીમાં 1.63 લાખથી વધુ પોલીસ અને ન્યાયિક અધિકારીઓ CyTrain પ્લેટફોર્મ માં જોડાયા હતા.
- જૂન 2026 અને જુલાઈ 2026 વચ્ચે, CERT-In એ 345 સંસ્થાઓ ના 1,470 નિષ્ણાતો ને સામેલ કરીને 10 સાયબર ડ્રીલ્સ યોજી હતી.
- સાયબર સ્વચ્છતા કેન્દ્ર મફત બોટનેટ ક્લીનઅપ ટૂલ્સ પ્રદાન કરે છે, જેમાં ડિસેમ્બર 2025 સુધીમાં 89.55 લાખ ડાઉનલોડ્સ નોંધાયા હતા.
- સપ્ટેમ્બર 2025 માં, CERT-In એ નાના વ્યવસાયોને તેમના નેટવર્કને સુરક્ષિત કરવામાં મદદ કરવા માટે 15 એલિમેન્ટલ સાયબર ડિફેન્સ કંટ્રોલ્સ જારી કર્યા હતા.
હાલના માળખામાં રહેલી ગંભીર ખામીઓ
- પોલીસ સત્તાઓ રાજ્યની સરહદો દ્વારા વિભાજિત રહે છે, જેના કારણે આંતરરાજ્ય સાયબર તપાસ ધીમી અને મુશ્કેલ બને છે.
- ઓગસ્ટ 2026 માં સંસદીય સ્થાયી સમિતિના અહેવાલ માં નોંધવામાં આવ્યું હતું કે રાજ્યો દ્વારા CBI ની સંમતિ પાછી ખેંચવાથી મોટી સાયબર તપાસમાં અવરોધ ઊભો થાય છે.
- સાયબર કાયદાઓ ઘણા જૂના કાયદાઓમાં વહેંચાયેલા રહે છે, જે અદાલતો અને કાયદા અમલીકરણ એજન્સીઓ માટે કાર્યવાહીને ગૂંચવણભરી બનાવે છે.
- સાયબર સુરક્ષા ભંડોળનો ભારે બિનઉપયોગ રહે છે, જેમાં MeitY એ 2024-25 દરમિયાન રૂ. 759 કરોડ માંથી માત્ર રૂ. 211 કરોડ નો ખર્ચ કર્યો હતો.
- ભારત ખાસ કરીને IoT સુરક્ષા જેવા વિશિષ્ટ ક્ષેત્રોમાં લગભગ 39,000 કુશળ સાયબર સુરક્ષા વ્યાવસાયિકો ની ભારે અછતનો સામનો કરી રહ્યું છે.
- બેંક ખાતાઓમાં ફ્રીઝ કરવામાં આવેલા રૂ. 9,079 કરોડથી વધુ માંથી, 2023 અને 2026 વચ્ચે માત્ર રૂ. 206 કરોડથી વધુ ની રકમ જ પીડિતો સુધી પહોંચી શકી હતી.
- જૂની MLAT પ્રક્રિયાઓને કારણે વિદેશી સોશિયલ મીડિયા પ્લેટફોર્મ્સ અને ક્લાઉડ પ્રદાતાઓ પાસેથી પુરાવા મેળવવાનું અત્યંત ધીમું રહે છે.
- ઓનલાઇન પ્લેટફોર્મ્સમાં સમાન ફરિયાદ ફોર્મેટ, સ્પષ્ટ નિવારણ સમયરેખા અને વ્યાપારી જાહેરાતકર્તાઓની યોગ્ય ચકાસણીનો અભાવ છે.
આગળનો માર્ગ
- ભારતે મોટી સાયબર ઘટનાઓ દરમિયાન નિશ્ચિત સમયમર્યાદા, પ્રગતિ ટ્રેકિંગ અને એકીકૃત કમાન્ડ સાથેની સ્પષ્ટ રાષ્ટ્રીય વ્યૂહરચના જાહેર કરવી જોઈએ.
- સ્થાનિક હોસ્પિટલો અને કચેરીઓ માટે શેર કરેલા સુરક્ષા કેન્દ્રો સ્થાપવામાં નબળા રાજ્યોને મદદ કરવા કેન્દ્ર સરકારે બહુ-વર્ષીય અનુદાન આપવું જોઈએ.
- પાણી, વીજળી અને આરોગ્ય જેવી આવશ્યક જાહેર સેવાઓએ ઑફલાઇન બેકઅપ પ્રોટોકોલ બનાવવા જોઈએ જેથી સાયબર હુમલા દરમિયાન પણ કામગીરી ચાલુ રહે.
- સરકારોએ વિશિષ્ટ સાયબર વ્યાવસાયિકોને તાલીમ આપવા માટે સમર્પિત કારકિર્દી ટ્રેક, પેઇડ એપ્રેન્ટિસશીપ અને યુનિવર્સિટી લેબ્સ સ્થાપવી જોઈએ.
- જાહેર પ્રાપ્તિ નિયમોમાં SBOMs, ફરજિયાત સોફ્ટવેર અપડેટ્સ અને સ્વચાલિત AI ટૂલ્સ પર કડક માનવીય નિયંત્રણ ફરજિયાત હોવું જોઈએ.
- ભારતને શરૂઆતની પોલીસ ફરિયાદો, બેંક ખાતા ફ્રીઝ કરવા અને પીડિતો માટે ઝડપી કોર્ટ રિફંડને જોડતા એકીકૃત ડિજિટલ માર્ગની જરૂર છે.