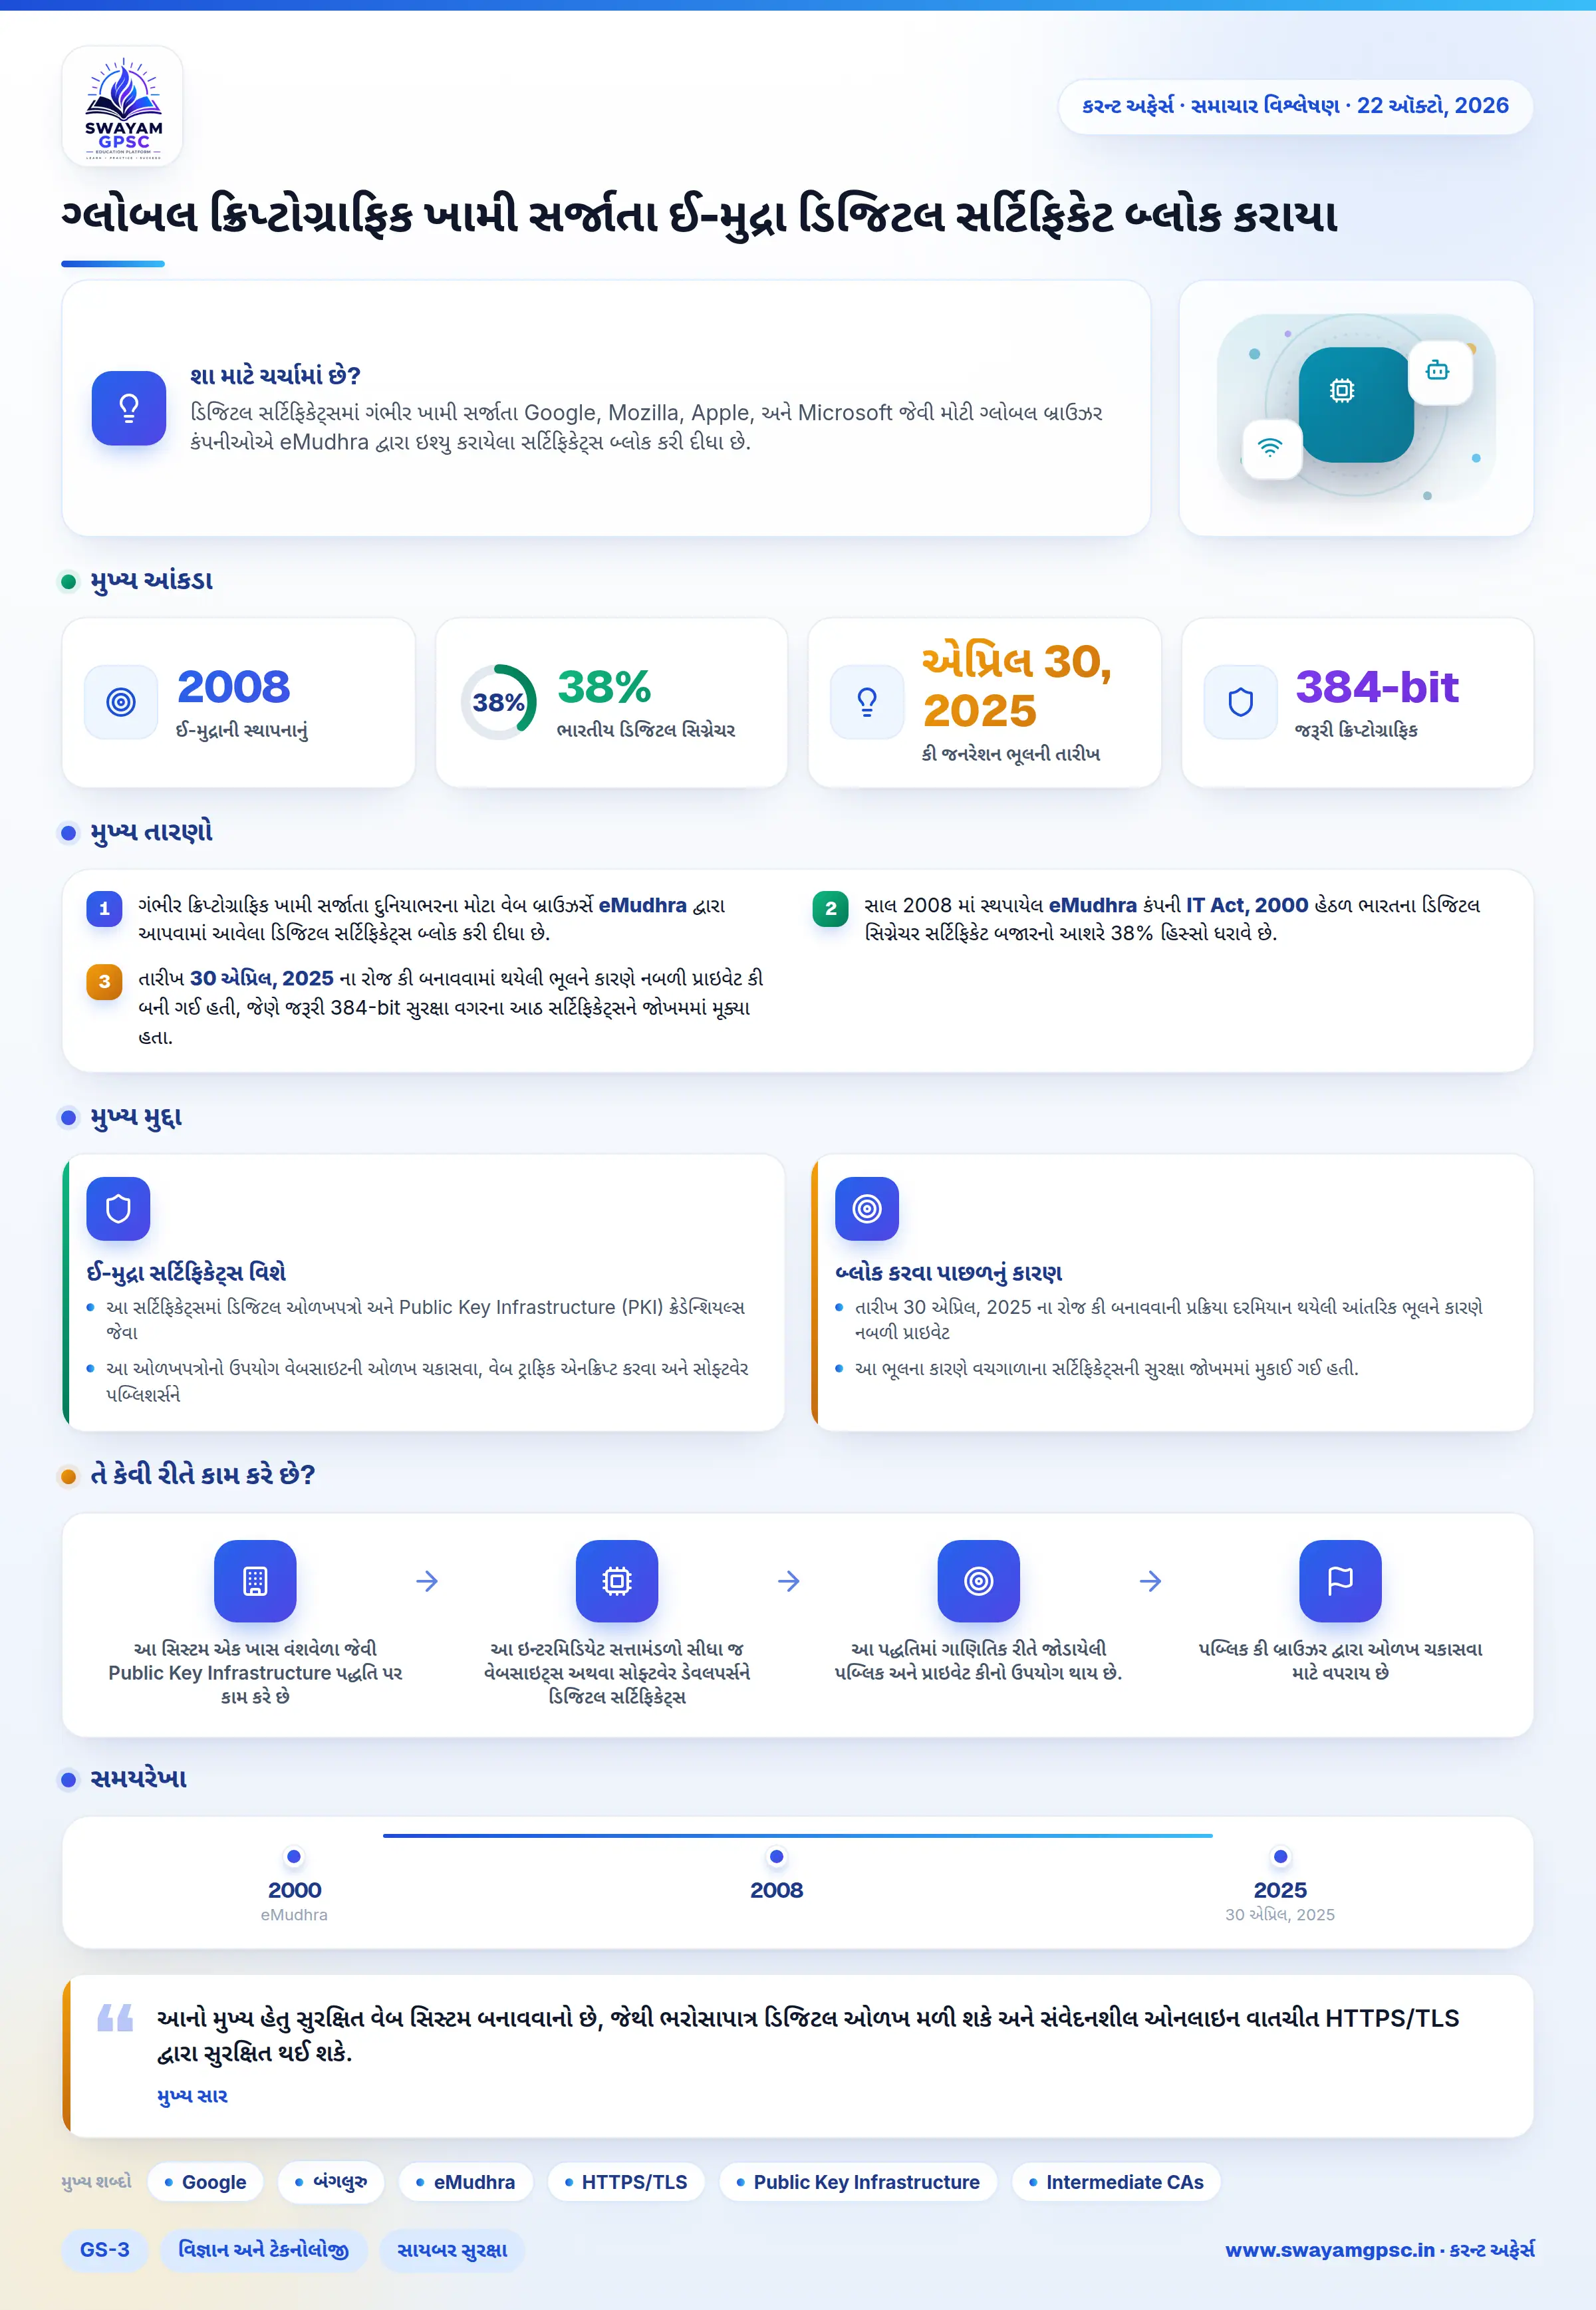
ગ્લોબલ ક્રિપ્ટોગ્રાફિક ખામી સર્જાતા ઈ-મુદ્રા ડિજિટલ સર્ટિફિકેટ બ્લોક કરાયા
#GS-3 #વિજ્ઞાન અને ટેકનોલોજી #સાયબર સુરક્ષા #વર્તમાન પ્રવાહો #રાષ્ટ્રીય #અર્થતંત્ર
મુખ્ય મુદ્દા
- ગંભીર ક્રિપ્ટોગ્રાફિક ખામી સર્જાતા દુનિયાભરના મોટા વેબ બ્રાઉઝર્સે eMudhra દ્વારા આપવામાં આવેલા ડિજિટલ સર્ટિફિકેટ્સ બ્લોક કરી દીધા છે.
- સાલ 2008 માં સ્થપાયેલ eMudhra કંપની IT Act, 2000 હેઠળ ભારતના ડિજિટલ સિગ્નેચર સર્ટિફિકેટ બજારનો આશરે 38% હિસ્સો ધરાવે છે.
- તારીખ 30 એપ્રિલ, 2025 ના રોજ કી બનાવવામાં થયેલી ભૂલને કારણે નબળી પ્રાઇવેટ કી બની ગઈ હતી, જેણે જરૂરી 384-bit સુરક્ષા વગરના આઠ સર્ટિફિકેટ્સને જોખમમાં મૂક્યા હતા.
શા માટે ચર્ચામાં છે?
- ડિજિટલ સર્ટિફિકેટ્સમાં ગંભીર ખામી સર્જાતા Google, Mozilla, Apple, અને Microsoft જેવી મોટી ગ્લોબલ બ્રાઉઝર કંપનીઓએ eMudhra દ્વારા ઇશ્યુ કરાયેલા સર્ટિફિકેટ્સ બ્લોક કરી દીધા છે.
- બંગલુરુ સ્થિત આ સર્ટિફાઇંગ ઓથોરિટી દ્વારા જાહેર કરાયેલા સર્ટિફિકેટ્સમાં ક્રિપ્ટોગ્રાફિક ખામી પકડાયા બાદ આ તાકીદનું પગલું લેવામાં આવ્યું છે.
ઈ-મુદ્રા સર્ટિફિકેટ્સ વિશે
- આ સર્ટિફિકેટ્સમાં ડિજિટલ ઓળખપત્રો અને Public Key Infrastructure (PKI) ક્રેડેન્શિયલ્સ જેવા કે Transport Layer Security/Secure Sockets Layer (TLS/SSL) અને કોડ-સાઇનિંગ સર્ટિફિકેટ્સ સામેલ છે.
- આ ઓળખપત્રોનો ઉપયોગ વેબસાઇટની ઓળખ ચકાસવા, વેબ ટ્રાફિક એનક્રિપ્ટ કરવા અને સોફ્ટવેર પબ્લિશર્સને ચકાસવા માટે આખી દુનિયામાં થાય છે.
- સાલ 2008 માં સ્થપાયેલ eMudhra એ IT Act, 2000 હેઠળ CCA-લાઇસન્સ પ્રાપ્ત ડિજિટલ ઓળખ અને સુરક્ષા કંપની છે.
- આ કંપની ભારતના ડિજિટલ સિગ્નેચર સર્ટિફિકેટ માર્કેટનો આશરે 38% હિસ્સો ધરાવે છે.
- આનો મુખ્ય હેતુ સુરક્ષિત વેબ સિસ્ટમ બનાવવાનો છે, જેથી ભરોસાપાત્ર ડિજિટલ ઓળખ મળી શકે અને સંવેદનશીલ ઓનલાઇન વાતચીત HTTPS/TLS દ્વારા સુરક્ષિત થઈ શકે.
- આનાથી ઓનલાઇન ડેટા ચોરી અટકાવવી અને સોફ્ટવેર સાથે કોઈ છેડછાડ ન થાય તેની ખાતરી રાખવી એવા હેતુઓ પણ સચવાય છે.
તે કેવી રીતે કામ કરે છે?
- આ સિસ્ટમ એક ખાસ વંશવેળા જેવી Public Key Infrastructure પદ્ધતિ પર કામ કરે છે, જ્યાં મુખ્ય Root CA એ Intermediate CAs ને સહી કરી આપે છે.
- આ ઇન્ટરમિડિયેટ સત્તામંડળો સીધા જ વેબસાઇટ્સ અથવા સોફ્ટવેર ડેવલપર્સને ડિજિટલ સર્ટિફિકેટ્સ આપે છે.
- આ પદ્ધતિમાં ગાણિતિક રીતે જોડાયેલી પબ્લિક અને પ્રાઇવેટ કીનો ઉપયોગ થાય છે.
- પબ્લિક કી બ્રાઉઝર દ્વારા ઓળખ ચકાસવા માટે વપરાય છે, જ્યારે પ્રાઇવેટ કી સંપૂર્ણપણે ખાનગી રાખવામાં આવે છે જેથી ડિજિટલ સહી બનાવી શકાય.
- જ્યારે કોઈ યુઝર HTTPS વેબસાઇટ ખોલે છે, ત્યારે બ્રાઉઝર તેના ટ્રસ્ટ સ્ટોરમાં રહેલા મૂળ સર્ટિફિકેટ સુધી તેની કડી ચકાસે છે.
- જો ગાણિતિક સહી બરાબર મેચ થઈ જાય, તો સુરક્ષિત કનેક્શન જોડાઈ જાય છે.
બ્લોક કરવા પાછળનું કારણ
- તારીખ 30 એપ્રિલ, 2025 ના રોજ કી બનાવવાની પ્રક્રિયા દરમિયાન થયેલી આંતરિક ભૂલને કારણે નબળી પ્રાઇવેટ કી બની ગઈ હતી.
- આ ભૂલના કારણે વચગાળાના સર્ટિફિકેટ્સની સુરક્ષા જોખમમાં મુકાઈ ગઈ હતી.
- આઠ ઇન્ટરમિડિયેટ સર્ટિફિકેટ્સે, જેમાં વેબસાઇટ ચકાસણી માટેના છ અને કોડ-સાઇનિંગ માટેના બે સામેલ છે, જરૂરી 384-bit સુરક્ષાને બદલે સરળતાથી અગાઉથી જાણી શકાય તેવી પ્રાઇવેટ કી વાપરી હતી.
- આ પ્રાઇવેટ કી સહેલાઈથી હેક થઈ શકે તેવી હોવાથી ખોટા TLS સર્ટિફિકેટ્સ બનવાનું, વચ્ચેથી ડેટા ચોરાવાનું, વેબસાઇટની નકલ થવાનું અને ખરાબ સોફ્ટવેર ઇન્સ્ટોલ થવાનું જોખમ ઊભું થયું હતું.
- Mozilla અને Google એ OneCRL અને CRLSets ના માધ્યમથી આ જોખમી સર્ટિફિકેટ્સને બ્લોક કરી દીધા છે.
- તેમણે મૂળ emSign Root TLS CA - G3 પર ભરોસો ન કરવાનું પણ નક્કી કર્યું છે.